Opera mejor
Seguridad del sistema de tu restaurante: accesos, contraseñas y datos
Cómo cuidar el sistema de tu restaurante: un acceso por persona y por rol, contraseñas, descuentos con autorización y los datos de tus clientes.
En resumen
- Ningún sistema es invulnerable. Quien te diga lo contrario no está siendo honesto: lo que importa es quién lo cuida y qué hace tu equipo todos los días.
- La mayoría de los problemas de seguridad de un restaurante no vienen de afuera: son claves compartidas, accesos que nadie quitó y celulares personales con la caja abierta.
- Lo básico es un acceso propio para cada persona, con solo los permisos de su rol, quitarlo el mismo día en que alguien deja el equipo y no anotar contraseñas a la vista.
- Los datos de tus clientes también se cuidan: pide su permiso antes de enviarles promociones y que el pago con tarjeta no pase por tus manos.
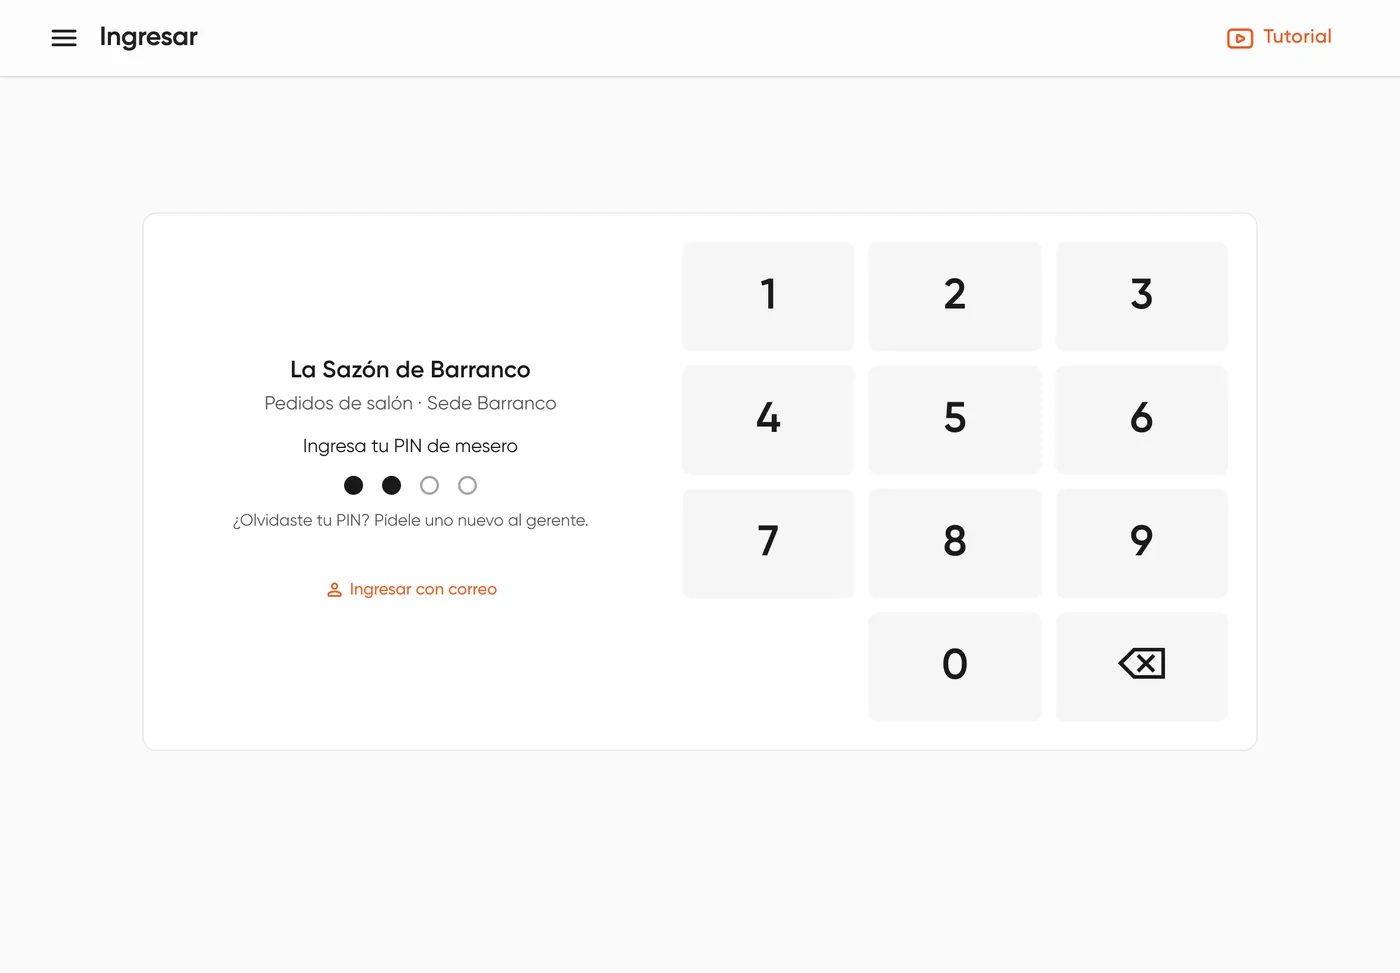
- En Quick eat! cada persona tiene su acceso por rol, los meseros entran con un PIN solo en dispositivos autorizados, los intentos fallidos se bloquean y el sistema tiene auditorías de seguridad y alertas.
¿Qué significa que el sistema de tu restaurante sea seguro?
La seguridad del sistema de un restaurante es que solo las personas correctas puedan ver y cambiar lo que les corresponde: la caja, los descuentos, la carta, los reportes y los datos de tus clientes. Y que, si alguien intenta entrar sin permiso, se note a tiempo.
Ningún sistema es invulnerable. Lo que diferencia a uno bien cuidado es que tiene protocolos, revisiones de seguridad, alertas cuando alguien intenta entrar y un equipo que responde. La otra mitad depende de tu restaurante: de cómo se usan los accesos cada día.
Los riesgos más comunes en un restaurante
| Riesgo | Qué puede pasar | Cómo se evita |
|---|---|---|
| Una clave compartida por todo el turno | No sabes quién hizo un descuento o una anulación | Un acceso propio para cada persona |
| Alguien deja el equipo y conserva su acceso | Sigue entrando desde su celular | Quitarle el acceso el mismo día |
| La contraseña escrita junto a la caja | Cualquiera la usa | No anotarla a la vista; cambiarla si se vio |
| Todos con permisos de administrador | Un error cambia precios o borra datos | Cada rol solo con lo que necesita |
| La caja abierta en un celular personal | Se opera fuera del turno o del local | Accesos solo en equipos del local |
| Una lista de clientes en un Excel que circula | Los datos terminan donde no deben | Que los datos vivan en el sistema, no en archivos sueltos |
Accesos por persona y por rol
Cada persona debe entrar con su propio usuario y ver solo lo que su trabajo necesita. El mesero toma pedidos y cobra sus mesas; el cajero abre y cierra su caja; el jefe del local ve los reportes de su local; solo el dueño o el administrador cambian precios, permisos y datos tributarios.
- Haz una lista de las personas de cada local y de lo que cada una necesita hacer.
- Dale a cada una su usuario con el rol que corresponde, nunca uno compartido.
- Pide contraseñas propias, que nadie más conozca, y cámbialas si alguien las vio.
- Guarda los permisos altos (precios, descuentos, comprobantes) para pocas personas.
- Cuando alguien deja el equipo, quítale el acceso el mismo día.
- Revisa la lista cada mes: siempre aparece alguien que ya no debería estar.
Contraseñas, descuentos y anulaciones
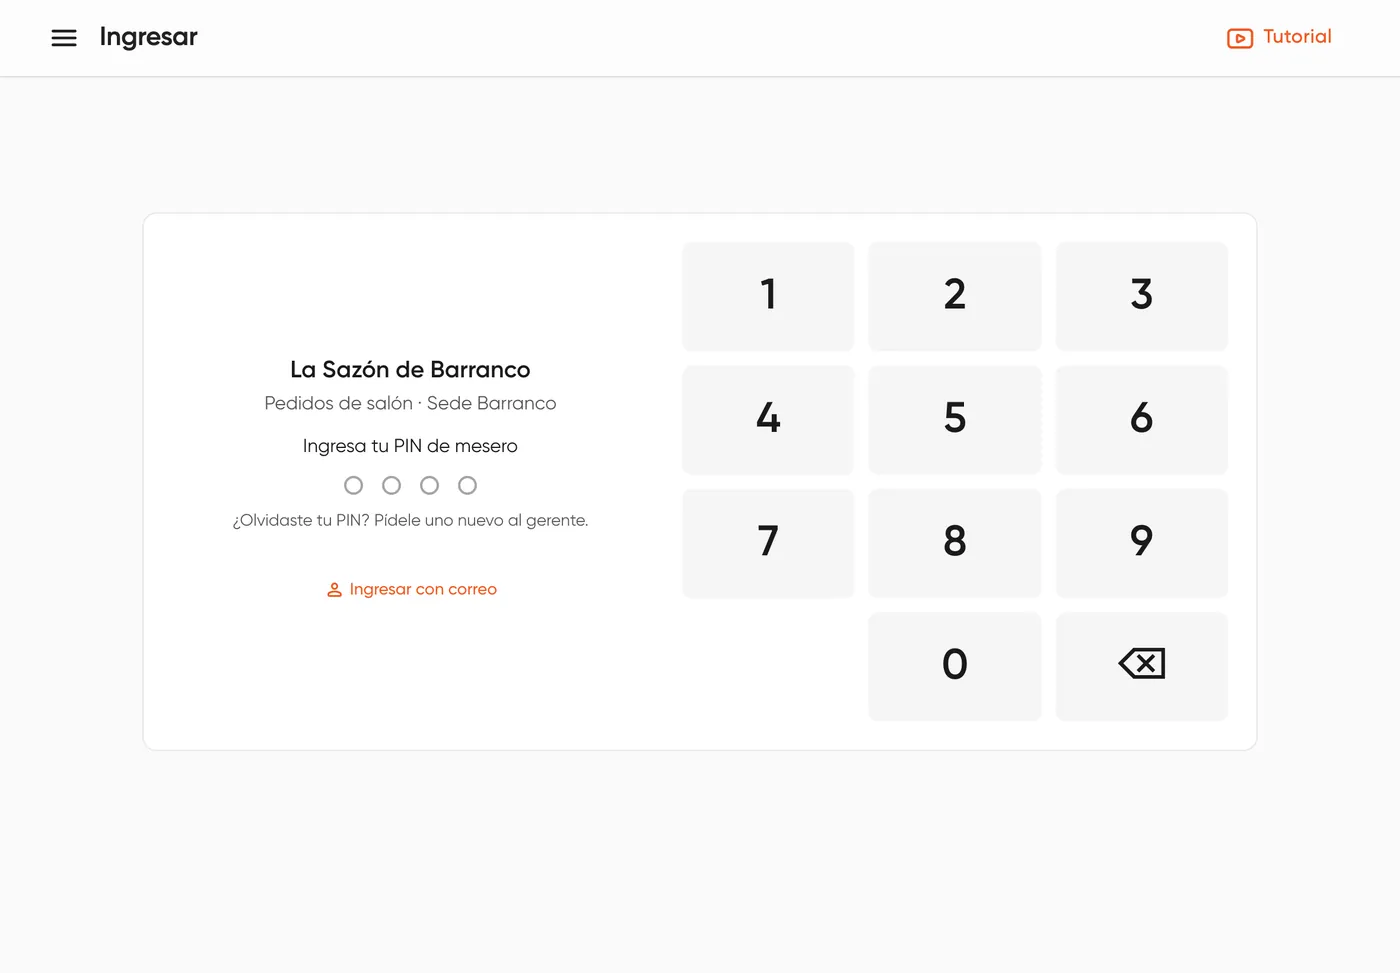
Las operaciones que mueven dinero merecen un paso más. Un descuento o una anulación deben pedir la autorización de un encargado y quedar registrados con quién los hizo y por qué. Así, un error se corrige rápido y un abuso se ve en los reportes.
Los intentos fallidos también dicen algo: si alguien prueba claves una y otra vez, el sistema debe bloquear esos intentos por un tiempo en vez de dejarlo seguir. Los controles de caja y almacén los explicamos en cómo evitar robos y descuadres en tu restaurante.
Cómo cuidar los datos de tus clientes
- Pide permiso antes de enviar promociones, con una casilla que el cliente marca él mismo, y dale siempre una forma de darse de baja.
- No manejes números de tarjeta: el pago en línea debe hacerse en el formulario de una pasarela de pagos, no anotando datos por WhatsApp.
- No exportes listas de clientes sin necesidad: un archivo que se reenvía ya no se puede controlar.
- Usa los datos para lo que el cliente aceptó: su pedido, sus puntos y las promociones que pidió recibir.
Qué preguntarle a tu sistema sobre seguridad
- ¿Cada persona puede tener su propio acceso y su rol?
- ¿Qué pasa con el acceso de alguien que sale del equipo?
- ¿Se bloquean los intentos fallidos de contraseñas?
- ¿Quién revisa la seguridad del sistema y qué pasa si alguien intenta entrar?
- ¿El pago con tarjeta pasa por mis manos o por una pasarela?
Son parte de las preguntas antes de contratar un sistema para tu restaurante. Si estás pensando en hacer tu propio sistema, la seguridad es parte del trabajo que no se ve en la primera versión: lo explicamos en hacer tu sistema de restaurante con IA o contratar uno.
Cómo lo cuida Quick eat!
En el módulo de salón, mesas y caja, cada persona tiene su acceso con el rol que le das por local: súper administrador, jefe de tienda, cajero, mesero o cocina. Si le quitas su rol a alguien, sale del panel en su siguiente acción, sin esperar a que recargue la página.
Los meseros pueden entrar con un PIN de 4 dígitos, pero solo en los dispositivos que autorizaste, y los PIN equivocados bloquean ese dispositivo. La contraseña de descuentos se bloquea unos minutos tras varios intentos equivocados, los inicios de sesión fallidos repetidos se bloquean y las contraseñas tienen al menos 6 caracteres.
El pago con tarjeta se hace en el formulario de la pasarela Izipay, así que el número de la tarjeta no pasa por tu restaurante, y tus clientes aceptan tus promociones con una casilla que viene desmarcada. Detrás hay protocolos, auditorías de seguridad, alertas que nos avisan cuando alguien intenta entrar y un equipo que responde. La información de tu negocio y la de tus clientes nos la confías tú: así la cuidamos.
Cómo lo resuelve Quick eat!
Antes de decidir
Preguntas frecuentes
¿Qué tan seguro es el sistema de mi restaurante?
Ningún sistema es invulnerable. Lo que importa es quién lo cuida, con protocolos, revisiones y alertas, y cómo tu equipo usa los accesos cada día.
¿Está bien que todo el turno use la misma clave?
No. Con una clave compartida no sabes quién hizo un descuento o una anulación. Cada persona debe tener su propio acceso con su rol.
¿Qué hago cuando alguien deja mi restaurante?
Quítale el acceso al sistema el mismo día y cambia cualquier clave que conocía, como la de descuentos.
¿Puedo pedir los datos de la tarjeta de un cliente por WhatsApp?
No es recomendable. El pago con tarjeta debe hacerse en el formulario de una pasarela de pagos, para que los números no pasen por tu equipo.
¿Cómo cuido los datos de mis clientes?
Pide permiso antes de enviarles promociones, dales una forma de darse de baja, no circules listas en archivos y usa sus datos solo para lo que aceptaron.
 Opera mejor
Facturación electrónica SUNAT para restaurantes
Cómo emitir boletas, facturas y notas de crédito electrónicas al cobrar en tu restaurante, sin otro sistema y con el control de cada comprobante.Leer artículo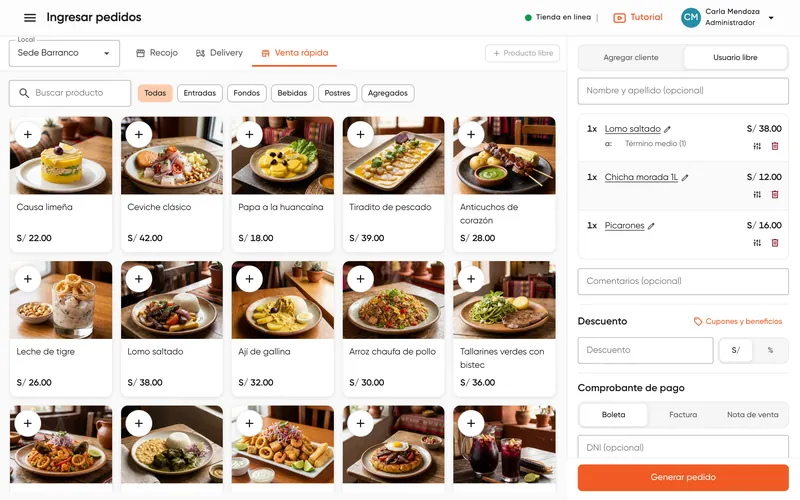 Opera mejor
Punto de venta para restaurantes: caja, turnos y cuadre
Qué debe tener el punto de venta de un restaurante: venta rápida, salón y delivery, turnos de caja, pagos divididos y cuadre por forma de pago.Leer artículo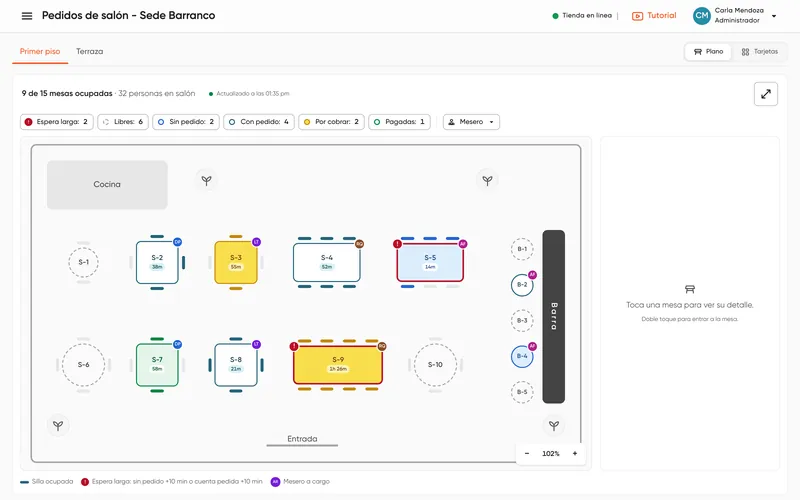 Opera mejor
Gestión de mesas y meseros: tu salón en vivo
Cómo ordenar el salón de tu restaurante: plano en vivo, mesas con alerta de espera, unir mesas, pedidos desde la tablet y cobro por mesa.Leer artículo
Siguiente paso
Mira cómo funciona en tu restaurante
Te mostramos el sistema con un negocio como el tuyo y resolvemos tus dudas en una llamada corta.
Quick eat! rinde más si:
- Recibes 20 o más pedidos al día por WhatsApp, teléfono o apps de delivery
- Tu marca tiene clientes que vuelven a comprar
- Tienes varios locales o planes de crecer
Agenda tu demo
Un asesor te contactará en menos de 24 horas.